3.3 Containerization | Ορισμός και Αρχές Λειτουργίας
3.3 Containerization | Ορισμός και Αρχές Λειτουργίας
Η containerization (ενθυλάκωση) αποτελεί μία από τις πιο κρίσιμες τεχνολογίες στη σύγχρονη ανάπτυξη λογισμικού, επαναπροσδιορίζοντας τον τρόπο σχεδιασμού και εκτέλεσης εφαρμογών. Ουσιαστικά, μας επιτρέπει τη συσκευασία μιας εφαρμογής μαζί με όλες τις εξαρτήσεις και τις ρυθμίσεις της, σε ένα ελαφρύ, αυτόνομο και φορητό εκτελέσιμο πακέτο, γνωστό ως container (κοντέινερ).
3.3.1 Ο όρος
Ο όρος Containerization αναφέρεται σε μία μέθοδο εικονικοποίησης σε επίπεδο λειτουργικού συστήματος. Σε αυτήν, μία εφαρμογή και το περιβάλλον λειτουργίας της εκτελούνται σε έναν απομονωμένο χώρο χρήστη, τον «container». Κάθε container περιλαμβάνει όλα τα απαραίτητα συστατικά για τη λειτουργία της εφαρμογής, όπως κώδικα, βιβλιοθήκες, ρυθμίσεις και περιβάλλοντα εκτέλεσης. Αυτό διασφαλίζει τη συνεπή συμπεριφορά της ανεξάρτητα από το περιβάλλον εκτέλεσης.
Η containerization επιτρέπει την εκτέλεση εφαρμογών σε απομονωμένα περιβάλλοντα (κοντέινερ) με πλήρη φορητότητα, χωρίς να επηρεάζονται από το υποκείμενο λειτουργικό σύστημα ή άλλες εφαρμογές.
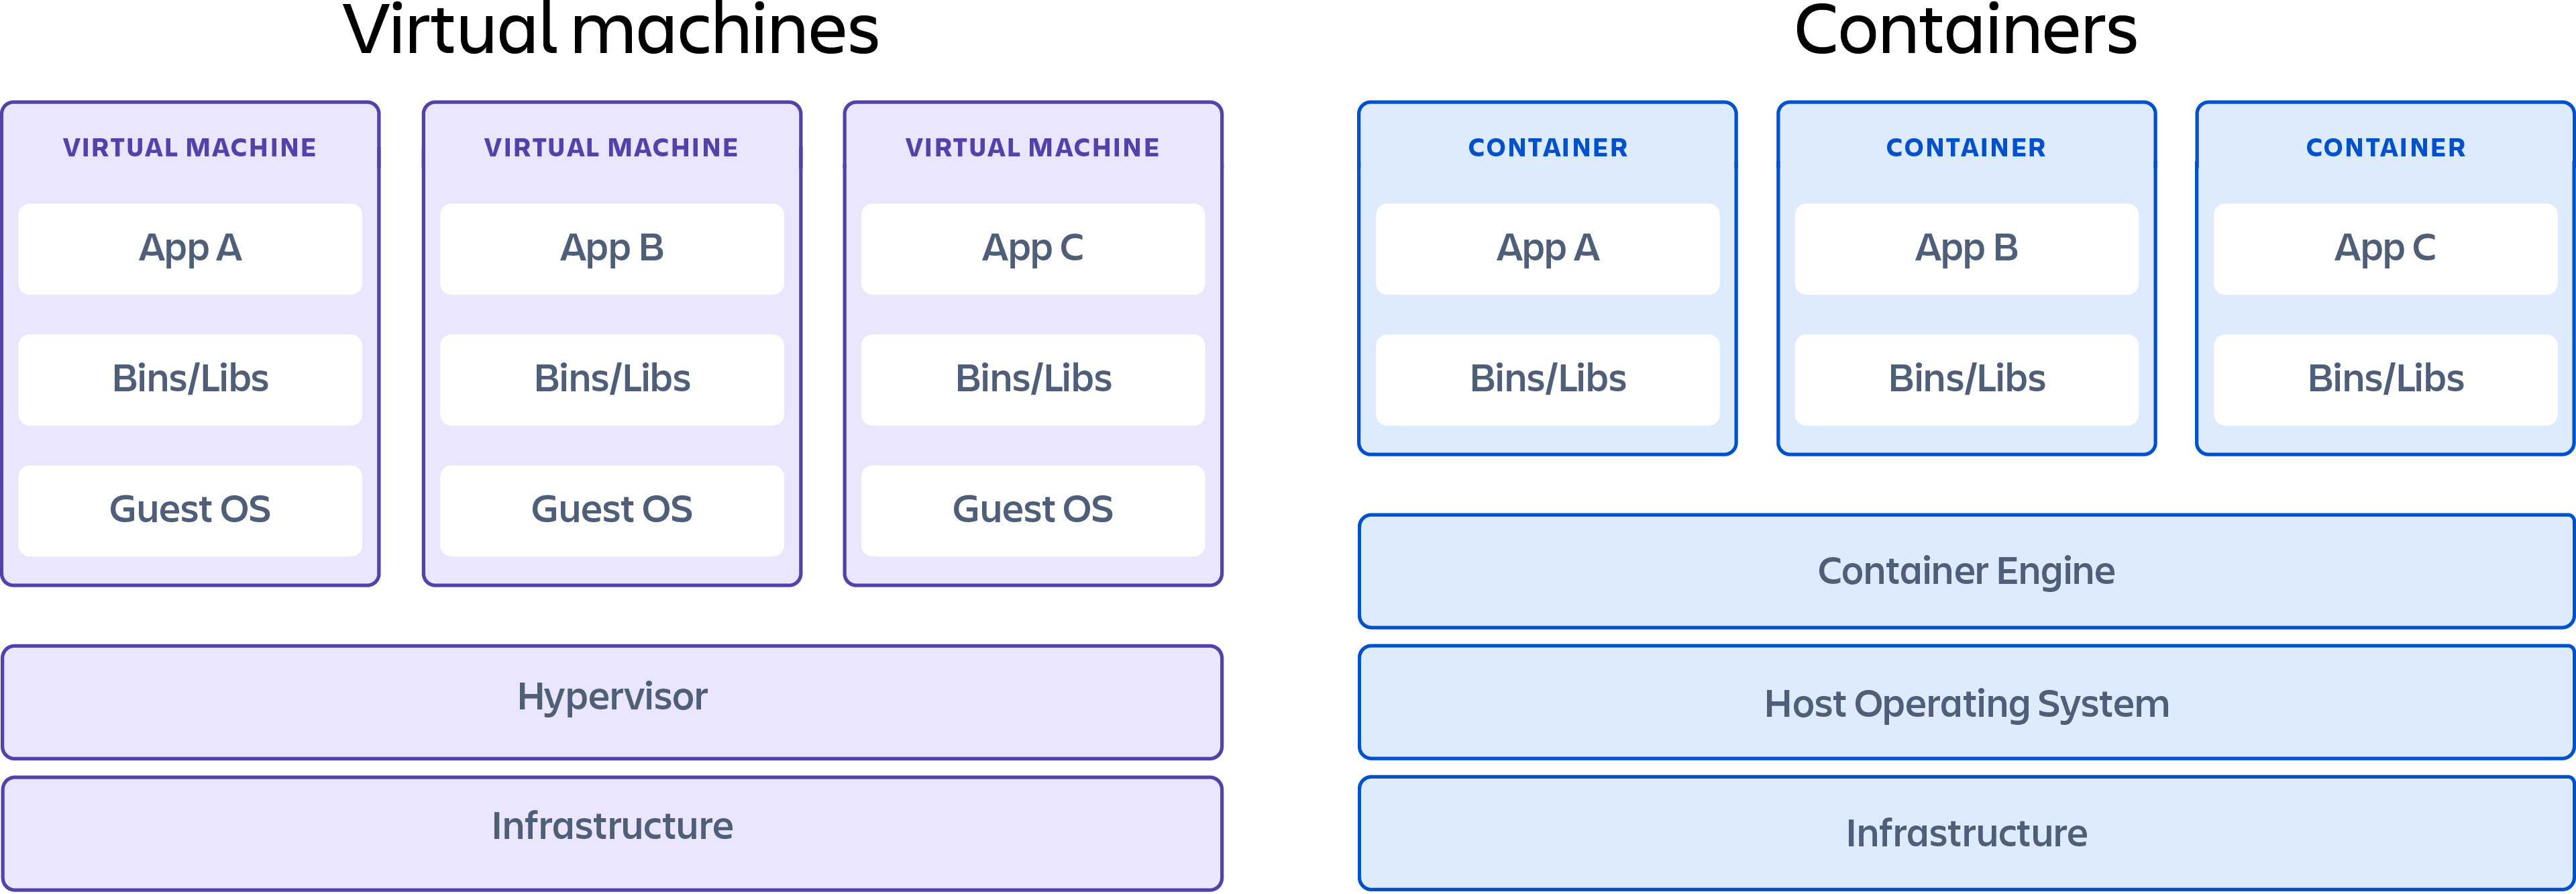
Σε αντίθεση με την πλήρη εικονικοποίηση (virtualization), η οποία προσομοιώνει ένα πλήρες υλικό και απαιτεί ξεχωριστό λειτουργικό σύστημα για κάθε εικονική μηχανή (VM), η containerization βασίζεται στον κοινό πυρήνα (kernel) του host συστήματος. Αυτή η αρχιτεκτονική διαφορά την καθιστά σημαντικά πιο αποδοτική στην αξιοποίηση των πόρων και ταχύτερη στην εκκίνηση.
3.3.2 Κίνητρα Ανάπτυξης
Η ανάπτυξη και η ευρεία υιοθέτηση της τεχνολογίας containerization προέκυψε από την ανάγκη αντιμετώπισης βασικών προκλήσεων της βιομηχανίας λογισμικού. Η ζήτηση για μεγαλύτερη αποδοτικότητα στη χρήση πόρων, αύξηση της ταχύτητας ανάπτυξης και απόλυτη φορητότητα εφαρμογών μεταξύ διαφορετικών περιβαλλόντων (development, testing, production) οδήγησε στην εξέλιξη της. Επιπλέον, η containerization ενδυνάμωσε την ανάπτυξη αρχιτεκτονικών microservices, επιτρέποντας τη δημιουργία πολύπλοκων, κατανεμημένων εφαρμογών από μικρές, ανεξάρτητες υπηρεσίες.
3.3.3 Αρχή Λειτουργίας
Βάσει των αρχών λειτουργίας της, η containerization επιτυγχάνεται μέσω της δημιουργίας απομονωμένων περιβαλλόντων εκτέλεσης, τα οποία διαμοιράζονται τον πυρήνα του υποκείμενου λειτουργικού συστήματος. Θεμελιώδες δομικό συστατικό αυτής της αρχιτεκτονικής αποτελεί η εικόνα container (container image), η οποία λειτουργεί ως ένα αναλλοίωτο πρότυπο. Η εικόνα αυτή ενσωματώνει ένα πλήρες σύστημα αρχείων, συμπεριλαμβανομένων του κώδικα της εφαρμογής, των βιβλιοθηκών, των εξαρτήσεων και των απαραίτητων παραμέτρων διαμόρφωσης, καθορίζοντας πλήρως το περιβάλλον από το οποίο θα προκύψει το container.
Note
Μία εικόνα container μπορεί να θεωρηθεί ως ένα προ-παραμετροποιημέvo πρότυπο (template) που περιέχει όλα τα απαραίτητα στοιχεία για να "ζωντανέψει" ως ένα instance ενός container.
Ένας μηχανισμός εκτέλεσης containers (container runtime engine), όπως το Lxc, το Docker ή το Podman, αναλαμβάνει να κατεβάσει (ή να χρησιμοποιήσει μία τοπική) εικόνα και να δημιουργήσει από αυτήν ένα container. Για την απομόνωση των containers, ο πυρήνας του Linux χρησιμοποιεί τεχνολογίες όπως τα namespaces (για την απομόνωση των διεργασιών, του δικτύου, κ.λπ.) και τα control groups (cgroups) (για τον περιορισμό και την κατανομή των πόρων όπως CPU, μνήμη). Αυτός ο συνδυασμός εξασφαλίζει ότι κάθε container λειτουργεί ως ένα αυτόνομο σύστημα, παρόλο που μοιράζεται τον πυρήνα με τον host και άλλα containers.
Η containerization παρέχει έναν τυποποιημένο τρόπο συσκευασίας και εκτέλεσης εφαρμογών, εξασφαλίζοντας φορητότητα, αποδοτικότητα και αναπαραγωγιμότητα.
3.3.3.1 Επιγραμματικά
- Εικόνα Container (Image): Το αναλλοίωτο πρότυπο που ορίζει το περιεχόμενο και τη δομή του container. Περιλαμβάνει κώδικα, περιβάλλον εκτέλεσης, βιβλιοθήκες και ρυθμίσεις.
- Κοντέινερ (Container): Το πραγματικό instance που εκτελείται μια ζωντανή εφαρμογή που δημιουργείται από μια εικόνα.
- Απομόνωση: Πραγματοποιείται μέσω namespaces (διαχωρισμός πόρων) και cgroups (περιορισμός και λογιστική πόρων), εξασφαλίζοντας ότι τα containers δεν επηρεάζουν το host ή μεταξύ τους.
- Εκτέλεση: Ο container runtime είναι υπεύθυνος για τη διαχείριση του κύκλου ζωής των containers (δημιουργία, εκτέλεση, διακοπή).
3.3.4 Πλεονεκτήματα
Απόλυτη Φορητότητα: Μία εφαρμογή σε container εκτελείται με τον ίδιο ακριβώς τρόπο σε οποιοδήποτε περιβάλλον (development, staging, production) και υποδομή (local machine, cloud server) που υποστηρίζει το container runtime.
Απόδοση Πόρων & Ελαφρύτητα: Τα κοντέινερ, μοιράζοντας τον πυρήνα του host, επιβαρύνουν ελάχιστα το σύστημα, με αποτέλεσμα να επιτυγχάνουν πολύ γρήγορους χρόνους εκκίνησης (δευτερόλεπτα) και βελτιωμένη αξιοποίηση των πόρων σε σύγκριση με τις εικονικές μηχανές (VMs).
Απομόνωση και Ασφάλεια: Η βλάβη ή η παραβίαση μιας εφαρμογής μέσα σε ένα container περιορίζεται συνήθως εντός των ορίων του, χωρίς να επηρεάζει τον host ή άλλα containers.
Συνεπή Περιβάλλοντα Ανάπτυξης: Εξαλείφει το κλασικό πρόβλημα του "δουλεύει στο μηχάνημά μου" (it works on my machine), καθώς το περιβάλλον ανάπτυξης είναι ακριβώς το ίδιο με αυτό της παραγωγής.
Σπουδαιότητα: Η τεχνολογία αυτή είναι θεμελιώδους σημασίας για την υιοθέτηση αρχιτεκτονικών microservices και πρακτικών DevOps/CI-CD, διευκολύνοντας την αυτοματοποίηση, το scaling και τη διαχείριση.
3.3.5 Μειονεκτήματα
Εξάρτηση από τον Πυρήνα του Host: Τα containers πρέπει να είναι συμβατά με τον τύπο και την έκδοση του πυρήνα του host συστήματος. Π.χ., containers που βασίζονται σε Linux kernel δεν μπορούν να εκτελεστούν απευθείας σε Windows host (χωρίς ένα επίπεδο συμβατότητας όπως το WSL2).
Πολυπλοκότητα Διαχείρισης σε Κλίμακα: Η διαχείριση μεμονωμένων containers είναι απλή, ωστόσο η κλιμάκωση σε εφαρμογές μεγάλης κλίμακας απαιτεί τη χρήση ειδικών εργαλείων orchestration, όπως το Kubernetes, τα οποία εισάγουν μια επιπρόσθετη πολυπλοκότητα και απαιτούν εξοικείωση με νέες έννοιες.
Ασφάλεια (Πιθανοί Κίνδυνοι): Η κοινή χρήση του πυρήνα δημιουργεί μια ευρύτερη επιφάνεια επίθεσης. Ένα κενό ασφαλείας στον πυρήνα του host επηρεάζει όλα τα containers. Απαιτείται συνεχής ενημέρωση και επιτήρηση.
3.3.6 Εφαρμογές
Η containerization έχει καθιερωθεί ως κρίσιμο εργαλείο σε ένα ευρύ φάσμα τομέων:
Ανάπτυξη Λογισμικού (Developers): Εγγύηση συνεπούς συμπεριφοράς εφαρμογών σε όλα τα στάδια, από την ανάπτυξη έως την παραγωγή. Η χρήση containers εξαλείφει τα σφάλματα που σχετίζονται με το περιβάλλον εκτέλεσης, επιταχύνει δραματικά τις διαδικασίες δοκιμών και υποστηρίζει απρόσκοπτα τις πρακτικές συνεχούς ολοκλήρωσης (CI).
DevOps & Συνεχής Ολοκλήρωση/Παράδοση (CI/CD): Θεμελιώδες δομικό στοιχείο για την αυτοματοποίηση ολόκληρων αγωγών κατασκευής, δοκιμής και ανάπτυξης λογισμικού (pipelines), επιτυγχάνοντας γρηγορότερες, συχνότερες και αξιόπιστες εκδόσεις λογισμικού.
Υποδομή Cloud και Υπηρεσίες: Αποτελεί την τεχνολογική βάση των κύριων cloud πλατφορμών (AWS, Azure, GCP), οι οποίες προσφέρουν ενοποιημένες υπηρεσίες που βασίζονται σε containers, απλοποιώντας καθοριστικά την ανάπτυξη, τη διαχείριση και την ελαστική κλιμάκωση (scaling) των εφαρμογών. Επιπλέον, διαμορφώνει το θεμέλιο για νεότερα μοντέλα, όπως οι Serverless αρχιτεκτονικές και οι υπηρεσίες Function-as-a-Service (FaaS).
Data Science & Machine Learning: Διασφάλιση της συνέπειας και αναπαραγωγιμότητας των πειραμάτων με τη συσκευασία των περιβαλλόντων ανάλυσης δεδομένων, συμπεριλαμβανομένων όλων των απαραίτητων βιβλιοθηκών, πλαισίων εργασίας και εξαρτήσεων. Αυτή η προσέγγιση εγγυάται ότι τα μοντέλα μηχανικής μάθησης συμπεριφέρονται πανομοιότυπα σε κάθε σύστημα, καθιστώντας την ένα κρίσιμο εργαλείο για σύγχρονες ερευνητικές και βιομηχανικές εφαρμογές.
Τα containers έχουν φέρει επανάσταση στον τομέα της πληροφορικής, αλλάζοντας ριζικά τις βιομηχανικές πρακτικές και καθιερώνοντας τον εαυτό τους ως απαραίτητο εργαλείο για κάθε σύγχρονο τεχνολογικό περιβάλλον.
3.3.7 Τεχνολογίες Containerization
Το οικοσύστημα της containerization περιλαμβάνει μια σειρά από εργαλεία που εξυπηρετούν διαφορετικούς σκοπούς, από τη δημιουργία απλών containers έως τη διαχείριση πολύπλοκων, κατανεμημένων εφαρμογών. Στο πλαίσιο της παρούσας εργασίας, τα LXC/LXD χρησιμοποιήθηκαν ως η βασική τεχνολογία containerization για τη δημιουργία ενός σταθερού, απομονωμένου και εύκολα αναπαραγώγιμου περιβάλλοντος ανάπτυξης και εκτέλεσης της πλατφόρμας τεκμηρίωσης VuePress.
Άλλες σημαντικές τεχνολογίες που απαρτίζουν το οικοσύστημα και παρουσιάζουν τη σχέση ανάμεσα σε συστημικά και εφαρμογισμένα containers περιλαμβάνουν:
LXC (Linux Containers): Το βασικό εργαλείο containerization για Linux στο οποίο βασίζεται η παρούσα εργασία. Πρόκειται για ένα ελαφρύ σύστημα εικονικοποίησης σε επίπεδο λειτουργικού συστήματος που επιτρέπει τη δημιουργία και τη διαχείριση containers που μοιάζουν με πλήρη λειτουργικά συστήματα. Το LXC παρέχει ένα σταθερό και αποτελεσματικό περιβάλλον για εφαρμογές που απαιτούν υψηλό βαθμό ελέγχου και ρύθμισης.
LXD: Είναι μια «επεκτεταμένη» έκδοση του LXC που λειτουργεί ως daemon και προσφέρει μια πλούσια REST API, βελτιωμένη εμπειρία χρήστη και δυνατότητες για πιο εύκολη διαχείριση containers σε τοπικό και δικτυακό επίπεδο. Απλοποιεί σημαντικά τις λειτουργίες δημιουργίας, ρύθμισης και παρακολούθησης των containers.
LXD Web UI (LXDUΙ): Πρόκειται για ένα γραφικό περιβάλλον διαχείρισης (Web UI) για τον LXD daemon. Με το LXDUΙ, ο χρήστης μπορεί να πραγματοποιεί όλες τις βασικές λειτουργίες διαχείρισης των containers (δημιουργία, εκκίνηση, διακοπή, διαγραφή, ρύθμιση) μέσω μιας φιλικής και διαισθητικής διεπαφής, χωρίς την ανάγκη χρήσης γραμμής εντολών, όπως αποτέλεσμα η διαχείριση γίνεται προσιτή και σε λιγότερο τεχνικούς χρήστες.
Docker: Το πιο διαδεδομένο εργαλείο για τη δημιουργία και διανομή application containers. Εισήγαγε μια απλοποιημένη διεπαφή και τυποποίησε πολλές από τις έννοιες της containerization, εστιάζοντας στη συσκευασία και εκτέλεση μονών εφαρμογών.
Kubernetes (K8s): Το κύριο εργαλείο orchestration containers. Χρησιμοποιείται για την αυτοματοποίηση της ανάπτυξης, κλιμάκωσης και διαχείρισης εφαρμογών που αποτελούνται από πολλά containers, συχνά που δημιουργήθηκαν με Docker ή containerd.