1.4 Linux Permissions
1.4 Linux Permissions
1.4.1 Εισαγωγή
Από αρχάριους έως έμπειρους επαγγελματίες, αυτός ο περιεκτικός οδηγός αποτελεί μια απαραίτητη πηγή για την εμβάθυνση ή την ανανέωση των γνώσεών σας στα δικαιώματα αρχείων στο Linux, προσφέροντας σαφήνεια και πρακτικές εφαρμογές.
1.4.2 Τι είναι τα Permissions
Φανταστείτε το Linux ως ένα μεγάλο κτίριο, το οποίο στεγάζει τα κεντρικά γραφεία μιας εταιρείας. Σε αυτά τα γραφεία, κάθε χώρος (π.χ., ένα προσωπικό γραφείο, μια αίθουσα συσκέψεων, ο χώρος υποδοχής κ.ο.κ) αντιπροσωπεύει έναν φάκελο (directory) στο Linux. Μέσα σε κάθε χώρο, υπάρχουν διάφορα αντικείμενα εξοπλισμού και πληροφοριακό υλικό – όπως υπολογιστές, τηλέφωνα, καρέκλες, ατομικοί φάκελοι προσωπικού, παραστατικά, έγγραφα κανονισμών λειτουργίας και άλλα στοιχεία – που αντιπροσωπεύουν τα αρχεία (files) στο Linux.
Σε ένα τέτοιο εταιρικό περιβάλλον, η ομαλή λειτουργία και η ασφάλεια βασίζονται σε έναν σαφή κανονισμό λειτουργίας. Αυτός ο κανονισμός καθορίζει ποιος έχει το δικαίωμα να μπει σε κάθε χώρο και τι μπορεί να κάνει με τον εξοπλισμό ή τα πληροφοριακά στοιχεία που βρίσκονται εκεί. Με βάση αυτόν τον κανονισμό, τίθεται σε εφαρμογή ένα σύστημα ελέγχου πρόσβασης, το οποίο διασφαλίζει ότι οι κανόνες τηρούνται αυστηρά.
Θυμάμαι!
Αυτό το σύστημα, που διέπει τις αλληλεπιδράσεις των ανθρώπων με τους χώρους και τον εξοπλισμό τους, αντιστοιχεί ακριβώς στα permissions (δικαιώματα) του Linux, τα οποία ρυθμίζουν την αλληλεπίδραση των χρηστών με τα αρχεία και τους φακέλους.
Κάθε φορά που κάποιος προσπαθεί να αποκτήσει πρόσβαση σε ένα χώρο ή ένα αντικείμενο, το σύστημα ελέγχου πρόσβασης εξετάζει δύο βασικά ερωτήματα:
Ποιος είναι αυτός που ζητάει πρόσβαση;
- Είναι ένας συγκεκριμένος υπάλληλος (ο κάτοχος / owner), ο οποίος έχει τον κύριο λόγο στον προσωπικό του χώρο;
- Είναι μέλος μιας ομάδας εργασίας (του group), που μοιράζεται κοινούς χώρους και εργαλεία;
- Ή είναι οποιοσδήποτε άλλος επισκέπτης (others) της εταιρείας, με περιορισμένες αρμοδιότητες;
Τι ακριβώς επιτρέπεται να κάνει μέσα;
- Για ένα γραφείο (φάκελος για το Linux):
- Να κοιτάξετε ποια αντικείμενα περιέχει (δικαίωμα ανάγνωσης - r).
- Να τακτοποιήσετε ή να προσθέσετε νέα αντικείμενα, ή να αφαιρέσετε υπάρχοντα (δικαίωμα εγγραφής - w).
- Να μπείτε μέσα του και να τον χρησιμοποιήσετε ως βάση για τις εργασίες σας (δικαίωμα εκτέλεσης - x).
- Για ένα αντικείμενο (αρχείο για το Linux):
- Να διαβάσετε ένα έγγραφο (δικαίωμα ανάγνωσης - r).
- Να τροποποιήσετε ή να διαγράψετε ένα έγγραφο (δικαίωμα εγγραφής - w).
- Να χρησιμοποιήσετε έναν προτζέκτορα για μια παρουσίαση (δικαίωμα εκτέλεσης - x, όπου η "εκτέλεση" είναι η λειτουργία του αντικειμένου).
- Για ένα γραφείο (φάκελος για το Linux):
1.4.2.1 Αναλογία Δικαιωμάτων
Ας δούμε πώς μεταφράζονται αυτά τα δικαιώματα σε συγκεκριμένα παραδείγματα του εταιρικού κτιρίου, σε χώρους και εξοπλισμό:
- Το Γραφείο του Διευθυντή (Linux: Αντιστοιχεί στον Προσωπικό φάκελο /home/διευθυντής)
- Αυτό είναι το προσωπικό γραφείο του διευθυντή. Μόνο αυτός έχει πλήρη πρόσβαση και έλεγχο/χρήση στα πάντα.
- Οι υπάλληλοι (ομάδα) μπορούν να δουν την επιγραφή της πόρτας και την ύπαρξη του γραφείου, αλλά δεν μπορούν να μπουν μέσα χωρίς πρόσκληση ή άδεια.
- Οι επισκέπτες (άλλοι) δεν έχουν καμία πρόσβαση.
Μετάφραση σε Linux permissions
- Δικαιώματα:
drwxr-----(ήd740)d: Είναι φάκελος.rwx: Ο Διευθυντής έχει πλήρη δικαιώματα (ανάγνωση, εγγραφή, εκτέλεση).r--: Η Ομάδα έχει δικαιώματα ανάγνωσης.---: Οι Άλλοι δεν έχουν κανένα δικαίωμα.
- Το Γραφείο του Υπαλλήλου (Linux: Αντιστοιχεί στον Προσωπικό φάκελο /home/υπάλληλος)
- Αντίστοιχα, αυτό είναι το προσωπικό γραφείο ενός υπαλλήλου. Ο υπάλληλος έχει πλήρη έλεγχο-χρήση στο χώρο και στα αντικείμενα που βρίσκονται σε αυτόν.
- Οι συνάδελφοι (ομάδα) μπορούν να δουν τι υπάρχει μέσα στο γραφείο (π.χ. να κοιτάξουν από το παράθυρο). Εάν είναι ο υπάλληλος μέσα, μπορούν να εισέλθουν, να καθίσουν στην καρέκλα επισκεπτών και να διαβάσουν τα ενημερωτικά φυλλάδια που υπάρχουν στο τραπεζάκι, χωρίς να οικειοποιηθούν ή να καταστρέψουν κάτι.
- Οι επισκέπτες (άλλοι) δεν έχουν καμία πρόσβαση στον προσωπικό του χώρο.
Μετάφραση σε Linux permissions
drwxr-x---(ήd750)d: Είναι φάκελος.rwx: Ο Υπάλληλος έχει πλήρη δικαιώματα (ανάγνωση, εγγραφή, εκτέλεση).r-x: Η Ομάδα του υπαλλήλου έχει δικαιώματα ανάγνωσης (οπτική παρατήρηση από το παράθυρο) και εκτέλεσης (εισόδου, καθίσματος στην καρέκλα, ανάγνωσης εντύπων), αλλά όχι εγγραφής (να σημειώσουν στα έντυπα ή να καταστρέψουν).---: Οι Άλλοι δεν έχουν κανένα δικαίωμα.
- Η Αίθουσα Συσκέψεων (Linux: Αντιστοιχεί στον Κοινόχρηστο φάκελο /shared/meetings)
- Αυτή είναι μια αίθουσα όπου συγκεκριμένες ομάδες εργασίας συναντιούνται και συνεργάζονται.
- Οι προτζέκτορες και τα έγγραφα (αρχεία) που βρίσκονται εκεί είναι για χρήση από την ομάδα. Ένα μέλος της ομάδας μπορεί να δείξει κάτι στον προτζέκτορα (εκτέλεση) ή να τροποποιήσει έγγραφα, αλλά ένας τυχαίος επισκέπτης όχι.
Μετάφραση σε Linux permissions
drwxrwsr-x(ήd2775)d: Είναι φάκελος.rwx: Ο Ιδιοκτήτης (π.χ. ο διαχειριστής της αίθουσας) έχει πλήρη δικαιώματα (ανάγνωση, εγγραφή, εκτέλεση).rws: Η Ομάδα (π.χ. "Ομάδα Πωλήσεων") έχει δικαιώματα ανάγνωσης, εγγραφής, εκτέλεσης, και τοs(SetGID) σημαίνει ότι κάθε νέο αρχείο/φάκελος που δημιουργείται εδώ θα ανήκει αυτόματα στην ομάδα "Ομάδα Πωλήσεων".r-x: Οι Άλλοι (π.χ. επισκέπτες) μπορούν να δουν την αίθουσα και ίσως να μπουν (εάν είναι ανοιχτή), αλλά δεν μπορούν να γράψουν ή να τροποποιήσουν κάτι.
- Ο Χώρος Υποδοχής (Linux: Αντιστοιχεί στον Ορατό σε όλους φάκελο, π.χ. /var/www/html για webserver)
- Αυτό είναι το σημείο όπου όλοι μπορούν να έχουν πρόσβαση, να δουν πληροφορίες (π.χ. περιηγητές/browsers), αλλά δεν μπορούν να αλλάξουν τίποτα.
Μετάφραση σε Linux permissions
drwxr-xr-x(ήd755)d: Είναι φάκελος.rwx: Ο Κάτοχος (π.χ. ο υπεύθυνος της υποδοχής) έχει πλήρη δικαιώματα (ανάγνωση, εγγραφή, εκτέλεση).r-x: Η Ομάδα και οι Άλλοι μπορούν να διαβάσουν (read) και να μπουν (execute) στον χώρο, αλλά όχι να γράψουν ή να τροποποιήσουν κάτι.
- Ο Κεντρικός Διακομιστής Κλιματισμού (Linux: Αντιστοιχεί σε αρχείο ρύθμισης συστήματος, π.χ. /etc/systemd/system/ac_unit.conf)
- Αυτός ο διακομιστής είναι σαν ένα κρίσιμο αρχείο ρύθμισης που επηρεάζει όλο το κτίριο.
- Μόνο ο κεντρικός διαχειριστής του κτιρίου μπορεί να το διαβάσει και να το τροποποιήσει, ενώ μια ειδική ομάδα διαχειριστών (π.χ. της συντήρησης) μπορεί μόνο να το διαβάσει. Οι υπόλοιποι δεν έχουν καμία πρόσβαση.
Μετάφραση σε Linux permissions
-rw-r-----(ή640)-: Είναι αρχείο.rw-: Ο Κάτοχος (π.χ. ο root / ο Γενικός Διευθυντής) μπορεί να το διαβάσει και να το τροποποιήσει.r--: Μια ειδική Ομάδα Διαχειριστών (π.χ. "HVAC_Admins") μπορεί να το διαβάσει.---: Οι Άλλοι δεν έχουν καμία πρόσβαση.
1.4.3 Ο Χρήστης Root
Ο Αποκλειστικός Κύριος του Κτιρίου
Σε αυτή την αναλογία, ο χρήστης root στο Linux είναι ο απόλυτος ιδιοκτήτης και διαχειριστής του κτιρίου (της εταιρείας). Είναι σαν τον Πρόεδρο της εταιρείας, ο οποίος έχει την εξουσία να:
- Ανοίξει οποιαδήποτε πόρτα.
- Αλλάξει οποιοδήποτε κλειδί.
- Μετακινήσει ή να αλλάξει την ιδιοκτησία οποιουδήποτε αντικειμένου.
- Δώσει ή να αφαιρέσει εξουσίες από οποιονδήποτε υπάλληλο ή ομάδα.
Όταν ένας διευθυντής χρειάζεται να κάνει μια κρίσιμη αλλαγή που ξεπερνά τα δικά του δικαιώματα, όπως να εγκαταστήσει ένα νέο σύστημα ασφαλείας ή να αλλάξει τη δομή των γραφείων, πρέπει να "ζητήσει" την άδεια του Προέδρου. Στο Linux, αυτό αντιστοιχεί στη χρήση της εντολής sudo (SuperUser Do). Όταν χρησιμοποιούμε sudo, ζητάμε ουσιαστικά από το σύστημα να εκτελέσει την εντολή με τα δικαιώματα του root, δηλαδή με την απόλυτη εξουσία του Προέδρου της εταιρείας.
1.4.4 Γιατί Είναι Ζωτικής Σημασίας;
Η σημασία των δικαιωμάτων (permissions) στο Linux εκτείνεται πέρα από την απλή οργάνωση αρχείων. Αποτελούν το θεμέλιο πάνω στο οποίο οικοδομείται η ασφάλεια και η σταθερότητα ολόκληρου του λειτουργικού συστήματος. Η κρισιμότητα των permissions προκύπτει από τους ακόλουθους λόγους:
Ασφάλεια: Τα σωστά permissions αποτρέπουν τη μη εξουσιοδοτημένη πρόσβαση και τη χειραγώγηση ευαίσθητων δεδομένων ή κρίσιμων αρχείων συστήματος. Χωρίς την ορθή εφαρμογή τους, ένας κακόβουλος χρήστης θα μπορούσε να αποκτήσει πρόσβαση, να τροποποιήσει ή ακόμα και να διαγράψει σημαντικά αρχεία, θέτοντας σε κίνδυνο την ακεραιότητα και την εμπιστευτικότητα των πληροφοριών σας.
Οργανωτική Συνοχή: Μέσω των permissions, διασφαλίζεται ότι κάθε χρήστης ή εφαρμογή έχει πρόσβαση μόνο στους πόρους που είναι απαραίτητοι για την εκτέλεση της εκάστοτε εργασίας. Αυτό ελαχιστοποιεί το ρίσκο λαθών, συγκρούσεων και ανεπιθύμητων ενεργειών, διατηρώντας το σύστημα σε εύρυθμη και οργανωμένη λειτουργία.
Λειτουργική Αποδοτικότητα: Πολλά προγράμματα και υπηρεσίες απαιτούν συγκεκριμένα δικαιώματα για την ορθή τους λειτουργία. Λανθασμένες ρυθμίσεις permissions μπορούν να οδηγήσουν σε σφάλματα, αδυναμία εκτέλεσης εφαρμογών ή ακόμα και σε δυσλειτουργίες ολόκληρου του συστήματος. Η σωστή διαχείριση των δικαιωμάτων εξασφαλίζει την απρόσκοπτη εκτέλεση όλων των διαδικασιών.
1.4.5 Κατηγορίες Χρηστών
Ποιος Έχει Πρόσβαση;
Στο Linux, τα permissions ορίζονται για τρεις συγκεκριμένες κατηγορίες "προσώπων":
- Κάτοχος (Owner -
u): Αυτός είναι ο χρήστης που δημιούργησε το αρχείο ή τον φάκελο, ή στον οποίο έχει εκχωρηθεί η ιδιοκτησία του. Έχει συνήθως τον πλήρη έλεγχο. - Ομάδα (Group -
g): Μια ομάδα χρηστών στους οποίους ανήκει το αρχείο ή ο φάκελος. Όλα τα μέλη αυτής της ομάδας μοιράζονται τα ίδια δικαιώματα πρόσβασης στο συγκεκριμένο αντικείμενο. Αυτό είναι φανταστικό για συνεργασία σε projects! - Άλλοι (Others -
o): Όλοι οι υπόλοιποι χρήστες του συστήματος που δεν είναι ο κάτοχος και δεν ανήκουν στην ομάδα του αρχείου. Συνήθως έχουν τα πιο περιορισμένα δικαιώματα.
1.4.6 Τύποι Δικαιωμάτων
Τι Μπορεί να Κάνει;
Για κάθε μία από τις παραπάνω κατηγορίες, μπορούμε να ορίσουμε τρία διαφορετικά δικαιώματα:
Ανάγνωση (Read - r):
- Για αρχεία: Σας επιτρέπει να διαβάσετε το περιεχόμενό τους.
- Για φακέλους: Σας επιτρέπει να προβάλετε τα περιεχόμενα του φακέλου, δηλαδή να δείτε ποια αρχεία και υποφακέλους περιέχει.
Εγγραφή (Write -
w):- Για αρχεία: Μπορείτε να τροποποιήσετε ή να διαγράψετε το αρχείο.
- Για φακέλους: Μπορείτε να δημιουργήσετε, να διαγράψετε, να μετονομάσετε ή να μετακινήσετε αρχεία και υποφακέλους μέσα σε αυτόν τον φάκελο.
Προσοχή:
Χωρίς δικαίωμα εκτέλεσης (
x) στον φάκελο, το δικαίωμα εγγραφής (w) δεν έχει νόημα.Εκτέλεση (Execute - x):
- Για αρχεία: Σας επιτρέπει να εκτελέσετε το αρχείο, αν πρόκειται για εκτελέσιμο πρόγραμμα ή script.
- Για φακέλους: Σας επιτρέπει να πλοηγηθείτε μέσα στον φάκελο, δηλαδή να χρησιμοποιήσετε την εντολή
cdγια να τον εισέλθετε και να αποκτήσετε πρόσβαση στα αρχεία και τους υποφακέλους του.
Σημαντικό:
Να σημειωθεί ότι αυτό το δικαίωμα είναι απαραίτητο για την προσπέλαση του περιεχομένου ενός καταλόγου, ακόμα κι αν δεν υπάρχει δικαίωμα ανάγνωσης (
r) για την εμφάνιση των περιεχομένων με την εντολήls.
1.4.7 Αριθμητική Αναπαράσταση Δικαιωμάτων
Για την απλοποιημένη και αποδοτική διαχείριση των δικαιωμάτων πρόσβασης στο Linux, χρησιμοποιείται ένα οκταδικό αριθμητικό σύστημα. Σε αυτό το σύστημα, κάθε μεμονωμένο δικαίωμα αντιστοιχεί σε μια συγκεκριμένη αριθμητική τιμή:
- Ανάγνωση (r): 4
- Εγγραφή (w): 2
- Εκτέλεση (x): 1
- Κανένα (-): 0
Για να προσδιορίσετε την συνολική αριθμητική τιμή για μια συγκεκριμένη κατηγορία χρηστών (Κάτοχος, Ομάδα, Άλλοι), αρκεί να αθροίσετε τις τιμές των δικαιωμάτων που επιθυμείτε να της αποδώσετε. Το τελικό αποτέλεσμα θα είναι ένας μοναδικός αριθμός που αντιπροσωπεύει το σύνολο των δικαιωμάτων για αυτή την κατηγορία.
Σημαντικό!
Ένας συνδυασμός δικαιωμάτων δίνεται με τρεις αριθμούς:
- ο πρώτος αφορά τον Κάτοχο (Owner - u),
- ο δεύτερος την Ομάδα (Group - g),
- και ο τρίτος τους Άλλους (Others - o)
1.4.8 Αντιστοιχία Αναπαράστασης Συμβολικών και Αριθμητικών Δικαιωμάτων
1.4.8.1 Παραδείγματα
777: Όλοι έχουν πλήρη δικαιώματα (rwx).
Προσοχή! Σπάνια χρησιμοποιείται και θεωρείται επικίνδυνο.
644: Ο κάτοχος έχει r/w, ενώ η ομάδα και οι άλλοι μόνο r.
Συνήθης ρύθμιση για αρχεία κειμένου.
755: Ο κάτοχος έχει r/w/x, ενώ η ομάδα και οι άλλοι έχουν r/x.
Συνήθης ρύθμιση για εκτελέσιμα αρχεία και φακέλους.
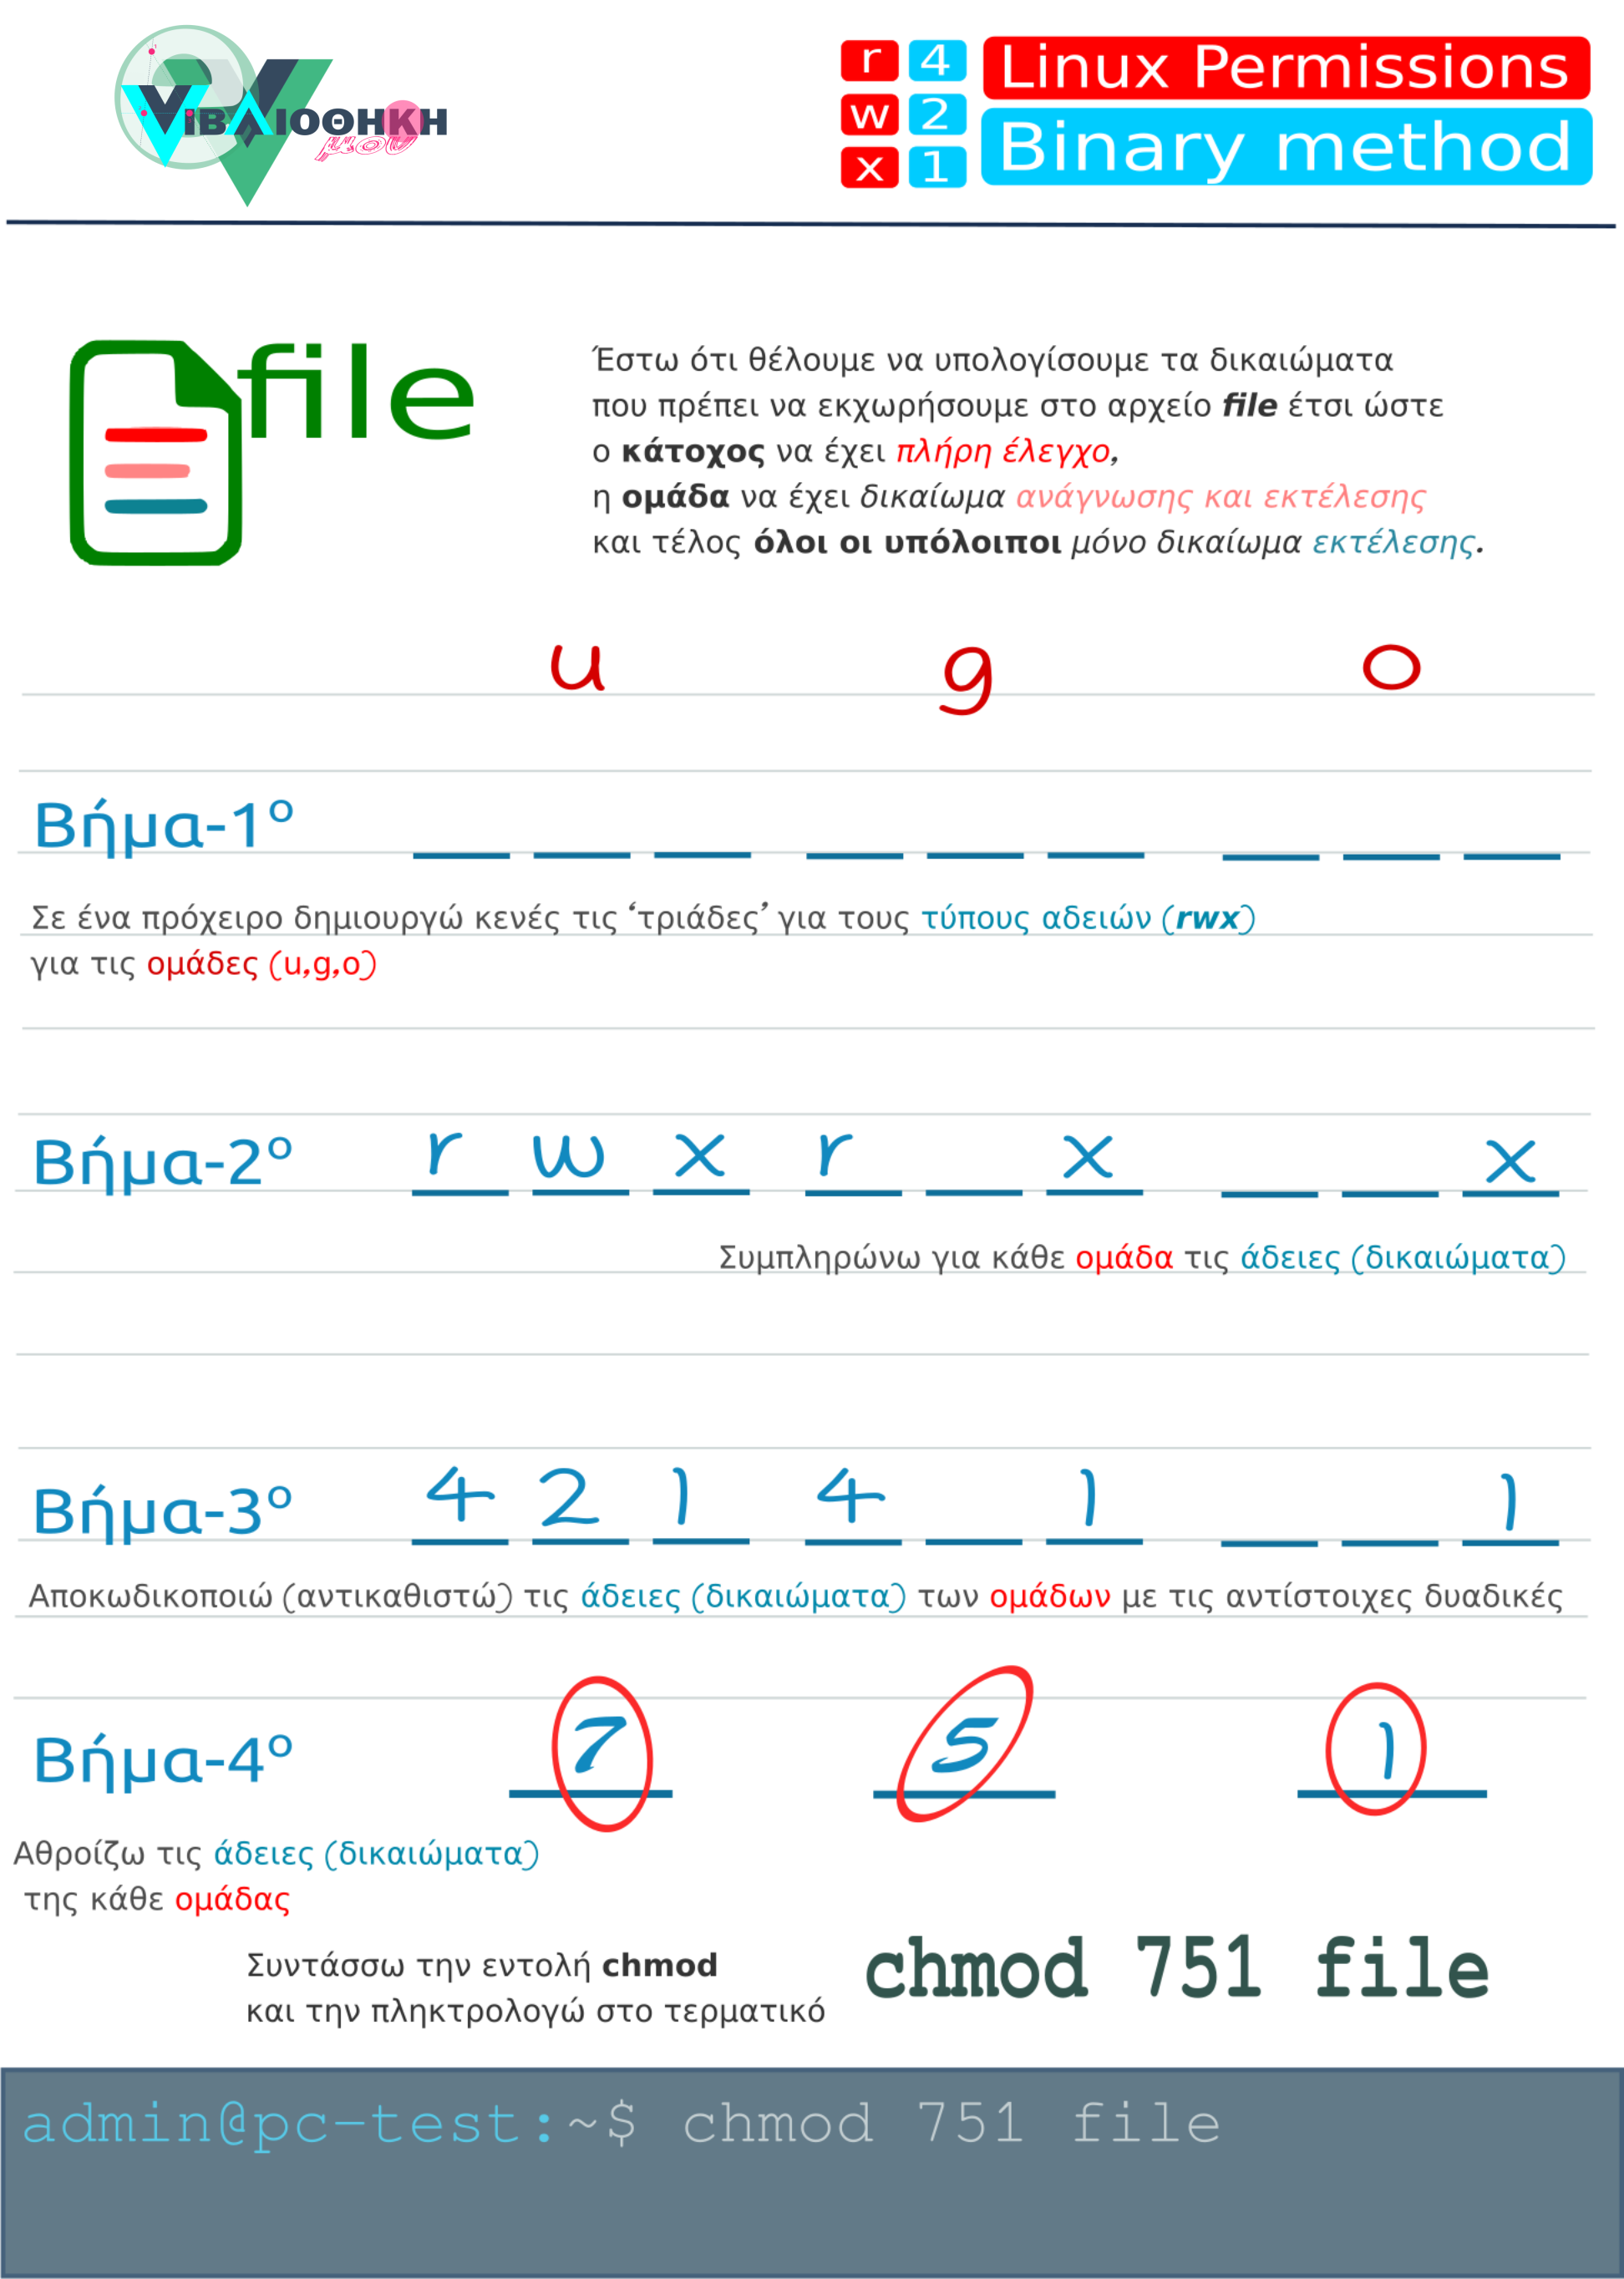
751: Ο κάτοχος έχει r/w/x, η ομάδα έχει r/x και οι άλλοι έχουν r/x.
Γραφική επίλυση προβλήματος
Έστω ότι θέλουμε να υπολογίσουμε τα δικαιώματα που πρέπει να εκχωρήσουμε στο αρχείο file έτσι ώστε ο κάτοχος vα έχει πλήρη έλεγχο, η ομάδα να έχει δικαίωμα ανάγνωσης και εκτέλεσης και τέλος όλοι οι υπόλοιποι μόνο δικαίωµα εκτέλεσης.
1.4.9 Έλεγχος Δικαιωμάτων
Μπορείτε να δείτε τα permissions ενός αρχείου/φακέλου, χρησιμοποιώντας την εντολή ls -l.
ls -l my_script.sh
η έξοδος στο τερματικό σας, θα είναι κάτι παρόμοιο με το παρακάτω:
user@hostname:~# ls -l my_script.sh
-rwxr-xr-- 1 user group 1024 May 22 10:00 my_script.sh
user@hostname:~#
Ανάλυση του -rwxr-xr--:
1.4.10 Αλλαγή Δικαιωμάτων
Για να αλλάξετε δικαιώματα (permissions) σε αρχείο / φάκελο εκτελέστε την εντολή chmod.
1.4.10.1 Αριθμητική Μορφή
Ο Πιο Συνηθισμένος Τρόπος
Σύνταξη: chmod [αριθμοί] [αρχείο/φάκελος]
Παραδείγματα:
user@hostname:~# chmod 754 my_file.txt
user@hostname:~# ls -l my_file.txt
-rwxr-xr-- 1 user group 0 May 25 15:00 my_file.txt
user@hostname:~# chmod 755 my_script.sh
user@hostname:~# ls -l my_script.sh
-rwxr-xr-x 1 user group 0 May 25 15:01 my_script.sh
user@hostname:~# chmod 600 config.conf
user@hostname:~# ls -l config.conf
-rw------- 1 user group 0 May 25 15:02 config.conf
user@hostname:~#
1.4.10.2 Συμβολική Μορφή
Για Συγκεκριμένες Αλλαγές
u,g,o,a(όλοι)+(πρόσθεσε),-(αφαίρεσε),=(όρισε)r,w,x
Σύνταξη: chmod [ποιός][+/-/=][τι] [αρχείο/φάκελος]
Παραδείγματα:
user@hostname:~# chmod u+x my_script.sh
user@hostname:~# ls -l my_script.sh
-rwxr-xr-x 1 user group 0 May 25 15:03 my_script.sh
user@hostname:~# chmod o-w important_doc.txt
user@hostname:~# ls -l important_doc.txt
-rw-r--r-- 1 user group 0 May 25 15:04 important_doc.txt
user@hostname:~# chmod go=r public_info.txt
user@hostname:~# ls -l public_info.txt
-rw-r--r-- 1 user group 0 May 25 15:05 public_info.txt
user@hostname:~# chmod -R a-x .
user@hostname:~#
1.4.11 Αλλαγή Ιδιοκτησίας
chown & chgrp
Κάθε αρχείο/φάκελος έχει ιδιοκτήτη χρήστη και ομάδα.
1.4.11.1 chown: Αλλαγή Ιδιοκτήτη
Αλλάζει τον ιδιοκτήτη χρήστη και/ή την ιδιοκτήτρια ομάδα.
Σύνταξη: chown [νέος_χρήστης]:[νέα_ομάδα] [αρχείο/φάκελος]
Παραδείγματα:
root@CT-001-DEVSRV-UBU-2404:~# chown john report.pdf
root@CT-001-DEVSRV-UBU-2404:~# ls -l report.pdf
-rw-r--r-- 1 john group 0 May 25 15:06 report.pdf
root@CT-001-DEVSRV-UBU-2404:~# chown admin:developers data_folder
root@CT-001-DEVSRV-UBU-2404:~# ls -ld data_folder
drwxr-xr-x 2 admin developers 4096 May 25 15:07 data_folder
root@CT-001-DEVSRV-UBU-2404:~# chown -R webmaster:www-data /var/www/html
root@CT-001-DEVSRV-UBU-2404:~#
Σημαντικό!
Η chown απαιτεί root δικαιώματα (sudo). Χρησιμοποιήστε την με προσοχή.
1.4.11.2 'chgrp': Αλλαγή Ομάδας (λιγότερο συχνή)
Αλλάζει μόνο την ιδιοκτήτρια ομάδα.
Σύνταξη: chgrp [νέα_ομάδα] [αρχείο/φάκελος]
Παράδειγμα:
root@CT-001-DEVSRV-UBU-2404:~# chgrp team_alpha shared_doc.odt
root@CT-001-DEVSRV-UBU-2404:~# ls -l shared_doc.odt
-rw-r--r-- 1 user team_alpha 0 May 25 15:08 shared_doc.odt
root@CT-001-DEVSRV-UBU-2404:~#
1.4.12 Ειδικά Δικαιώματα
Επέκταση των Ελέγχων Πρόσβασης UNIX/Linux
Πέρα από τα βασικά δικαιώματα ανάγνωσης (r), εγγραφής (w), και εκτέλεσης (x), το σύστημα αρχείων του Linux (και γενικότερα των συστημάτων τύπου UNIX) παρέχει τρία ειδικά δικαιώματα. Αυτά τα δικαιώματα προσφέρουν επιπρόσθετα επίπεδα ελέγχου και λειτουργικότητας, επιτρέποντας πιο εξελιγμένες ρυθμίσεις ασφαλείας και διαχείρισης. Η κατανόηση και η σωστή εφαρμογή τους είναι ζωτικής σημασίας για τη διασφάλιση της ακεραιότητας και της ασφάλειας του συστήματος, καθώς η λανθασμένη χρήση τους μπορεί να δημιουργήσει σημαντικά κενά ασφαλείας.
SetUID (Set User ID)
- Αριθμητική Τιμή:
4000(προστίθεται ως το πρώτο ψηφίο στην οκταδική αναπαράσταση). - Συμβολική Αναπαράσταση: Εμφανίζεται ως
sστη θέση του δικαιώματος εκτέλεσης (x) για τον κάτοχο (u). Αν το αρχείο δεν έχει δικαίωμα εκτέλεσης για τον κάτοχο, εμφανίζεται ως κεφαλαίοS(rwsr-xr-xαν έχειxήrwSr-xr-xαν δεν έχειx). - Λειτουργία: Όταν ένα εκτελέσιμο αρχείο έχει ορισμένο το SetUID bit, εκτελείται με τα δικαιώματα του ιδιοκτήτη του αρχείου (owner), ανεξάρτητα από τον χρήστη που το εκκινεί. Το πιο κλασικό παράδειγμα είναι η εντολή
passwd, η οποία επιτρέπει σε έναν απλό χρήστη να αλλάξει τον κωδικό πρόσβασής του, παρόλο που η τροποποίηση του/etc/shadow(όπου αποθηκεύονται οι κωδικοί) απαιτεί δικαιώματαroot. Η εντολήpasswdανήκει στονrootκαι έχει SetUID, επιτρέποντας την προσωρινή αναβάθμιση προνομίων κατά την εκτέλεσή της. - Σημασία για την Ασφάλεια: Το SetUID bit είναι ένα ισχυρό χαρακτηριστικό, αλλά απαιτεί μεγάλη προσοχή. Η λανθασμένη εφαρμογή του σε μη ασφαλή προγράμματα μπορεί να αποτελέσει σοβαρό κενό ασφαλείας, επιτρέποντας σε έναν κακόβουλο χρήστη να αποκτήσει αυξημένα προνόμια.
- Αριθμητική Τιμή:
SetGID (Set Group ID)
- Αριθμητική Τιμή:
2000(προστίθεται ως το πρώτο ψηφίο στην οκταδική αναπαράσταση). - Συμβολική Αναπαράσταση: Εμφανίζεται ως
sστη θέση του δικαιώματος εκτέλεσης (x) για την ομάδα (g). Αν το αρχείο δεν έχει δικαίωμα εκτέλεσης για την ομάδα, εμφανίζεται ως κεφαλαίοS(rwxr-sr-xαν έχειxήrwxr-Sr-xαν δεν έχειx). - Λειτουργία:
- Σε Αρχεία: Όταν ένα εκτελέσιμο αρχείο έχει ορισμένο το SetGID bit, εκτελείται με τα δικαιώματα της ομάδας στην οποία ανήκει το αρχείο, ανεξάρτητα από την κύρια ομάδα του χρήστη που το εκτελεί.
- Σε Φακέλους: Αυτή είναι η πιο συχνή και πρακτική χρήση του SetGID. Όταν ορίζεται σε έναν φάκελο, οποιαδήποτε νέα αρχεία ή υποφακέλοι που δημιουργούνται μέσα σε αυτόν τον φάκελο θα κληρονομήσουν αυτόματα την ομάδα του γονικού φακέλου (parent directory), αντί της κύριας ομάδας του χρήστη που τα δημιούργησε. Αυτό είναι εξαιρετικά χρήσιμο για την διευκόλυνση της συνεργασίας σε κοινόχρηστους καταλόγους, διασφαλίζοντας ότι όλα τα μέλη μιας ομάδας έχουν αυτόματα πρόσβαση στα νέα αρχεία.
- Αριθμητική Τιμή:
Sticky Bit
- Αριθμητική Τιμή:
1000(προστίθεται ως το πρώτο ψηφίο στην οκταδική αναπαράσταση). - Συμβολική Αναπαράσταση: Εμφανίζεται ως
tστη θέση του δικαιώματος εκτέλεσης (x) για τους άλλους (o). Αν ο φάκελος δεν έχει δικαίωμα εκτέλεσης για τους άλλους, εμφανίζεται ως κεφαλαίοT(rwxrwxrwtαν έχειxήrwxrwxTαν δεν έχειx). - Λειτουργία: Το Sticky Bit εφαρμόζεται αποκλειστικά σε φακέλους. Όταν ένας φάκελος έχει ορισμένο το Sticky Bit, οι χρήστες που έχουν δικαιώματα εγγραφής (
w) σε αυτόν τον φάκελο μπορούν να δημιουργήσουν νέα αρχεία και υποφακέλους. Ωστόσο, μπορούν να διαγράψουν ή να μετονομάσουν μόνο τα αρχεία ή τους υποφακέλους που έχουν δημιουργήσει οι ίδιοι ή αυτά που ανήκουν σε αυτούς. Δεν μπορούν να διαγράψουν ή να μετονομάσουν αρχεία άλλων χρηστών, ακόμα κι αν έχουν δικαιώματα εγγραφής στον φάκελο. - Κλασικό Παράδειγμα: Ο φάκελος
/tmp. Αυτός ο φάκελος είναι παγκοσμίως εγγράψιμος (rwxrwxrwt), επιτρέποντας σε όλους τους χρήστες να δημιουργούν προσωρινά αρχεία. Ωστόσο, χάρη στο Sticky Bit, ένας χρήστης δεν μπορεί να διαγράψει τα προσωρινά αρχεία ενός άλλου χρήστη, ενισχύοντας την ασφάλεια και την ακεραιότητα του συστήματος.
- Αριθμητική Τιμή:
1.4.12.1 Ορισμός Ειδικών Δικαιωμάτων με chmod
Ο ορισμός των ειδικών δικαιωμάτων γίνεται με την εντολή chmod, προσθέτοντας την αντίστοιχη αριθμητική τιμή (4, 2, ή 1) ως το τέταρτο, αριστερότερο ψηφίο στην οκταδική αναπαράσταση, πριν από τους τρεις βασικούς αριθμούς (ιδιοκτήτης, ομάδα, άλλοι).
Σύνταξη: chmod [ειδικό_δικαίωμα][αριθμοί_δικαιωμάτων] [αρχείο/φάκελος]
Παραδείγματα:
root@CT-001-DEVSRV-UBU-2404:~# chmod 4755 my_program
root@CT-001-DEVSRV-UBU-2404:~# ls -l my_program
-rwsr-xr-x 1 root root 1024 May 25 15:09 my_program
root@CT-001-DEVSRV-UBU-2404:~# chmod 2770 shared_folder
root@CT-001-DEVSRV-UBU-2404:~# ls -ld shared_folder
drwxrws--- 2 user group 4096 May 25 15:10 shared_folder
root@CT-001-DEVSRV-UBU-2404:~# chmod 1777 public_uploads
root@CT-001-DEVSRV-UBU-2404:~# ls -ld public_uploads
drwxrwxrwt 2 user group 4096 May 25 15:11 public_uploads
root@CT-001-DEVSRV-UBU-2404:~#
1.4.13 Συνοπτικός Πίνακας Δικαιωμάτων
Ο Πίνακας 3 λειτουργεί ως ένας Συνοπτικός Οδηγός για την ταχεία κατανόηση και εφαρμογή των Δικαιωμάτων Πρόσβασης σε συστήματα Linux. Παρουσιάζει τη θεμελιώδη αντιστοιχία μεταξύ των Αριθμητικών Τιμών (Octal) και της Συμβολικής Αναπαράστασης (rwx), οι οποίες είναι απαραίτητες για τη διαμόρφωση των permissions αρχείων και φακέλων. Επιπλέον, περιλαμβάνει τις βασικές συνδυαστικές τιμές (777, 755, 644) καθώς και τις ειδικές τιμές (SetUID, SetGID, Sticky Bit), προσφέροντας έτσι ένα πλήρες εργαλείο αναφοράς για τη διαχείριση της ασφάλειας και της κληρονομικότητας των δικαιωμάτων στο λειτουργικό σύστημα.
1.4.14 Βέλτιστες Πρακτικές & Συχνά Λάθη
- Αρχή Ελάχιστου Προνόμιου: Δώστε τα ελάχιστα απαραίτητα δικαιώματα. Ποτέ
777χωρίς λόγο! - Φάκελοι vs. Αρχεία: Να θυμάστε τις διαφορές των
r,w,xσε αρχεία και φακέλους. - Ειδικά Δικαιώματα: Χρησιμοποιήστε τα με απόλυτη προσοχή και μόνο όταν είναι απαραίτητο.
- Αναδρομικές Αλλαγές (
-R): Χρησιμοποιήστε τις προσεκτικά σε κρίσιμες διαδρομές. Πάντα ελέγξτε δύο φορές!
1.4.15 Εν Κατακλείδι
Πλέον, κατέχετε τις θεμελιώδεις γνώσεις για να κατανοήσετε και να διαχειριστείτε τα δικαιώματα στο Linux. Έχετε εξοικειωθεί με τις κατηγορίες χρηστών, τους βασικούς τύπους δικαιωμάτων, την αριθμητική τους αναπαράσταση και τις κρίσιμες εντολές chmod, chown και chgrp. Αυτά τα εργαλεία είναι απαραίτητα για να λειτουργήσετε ως αποτελεσματικοί και ασφαλείς διαχειριστές συστήματος.